Noibit Enhanced Security Training

NEST Arena

Váš tým brání. Náš Red Team útočí.
Několik dní naostro. Útoky jsou skutečné, škody ne.

SCROLL

Co je NEST Arena

NEST Arena je kybernetický polygon, ve kterém váš bezpečnostní tým čelí útokům našeho Red Teamu. Bráníte prostředí, které věrně simuluje skutečnou kritickou infrastrukturu.
Útočník už je uvnitř. Vidíte jen část toho, co dělá. A čas běží.
Rozhodujete se rychle, pod tlakem a s neúplnými informacemi. Každý krok má své důsledky. A ne všechny ztráty se dají vyčíslit.
On-site polygon
On-site polygon
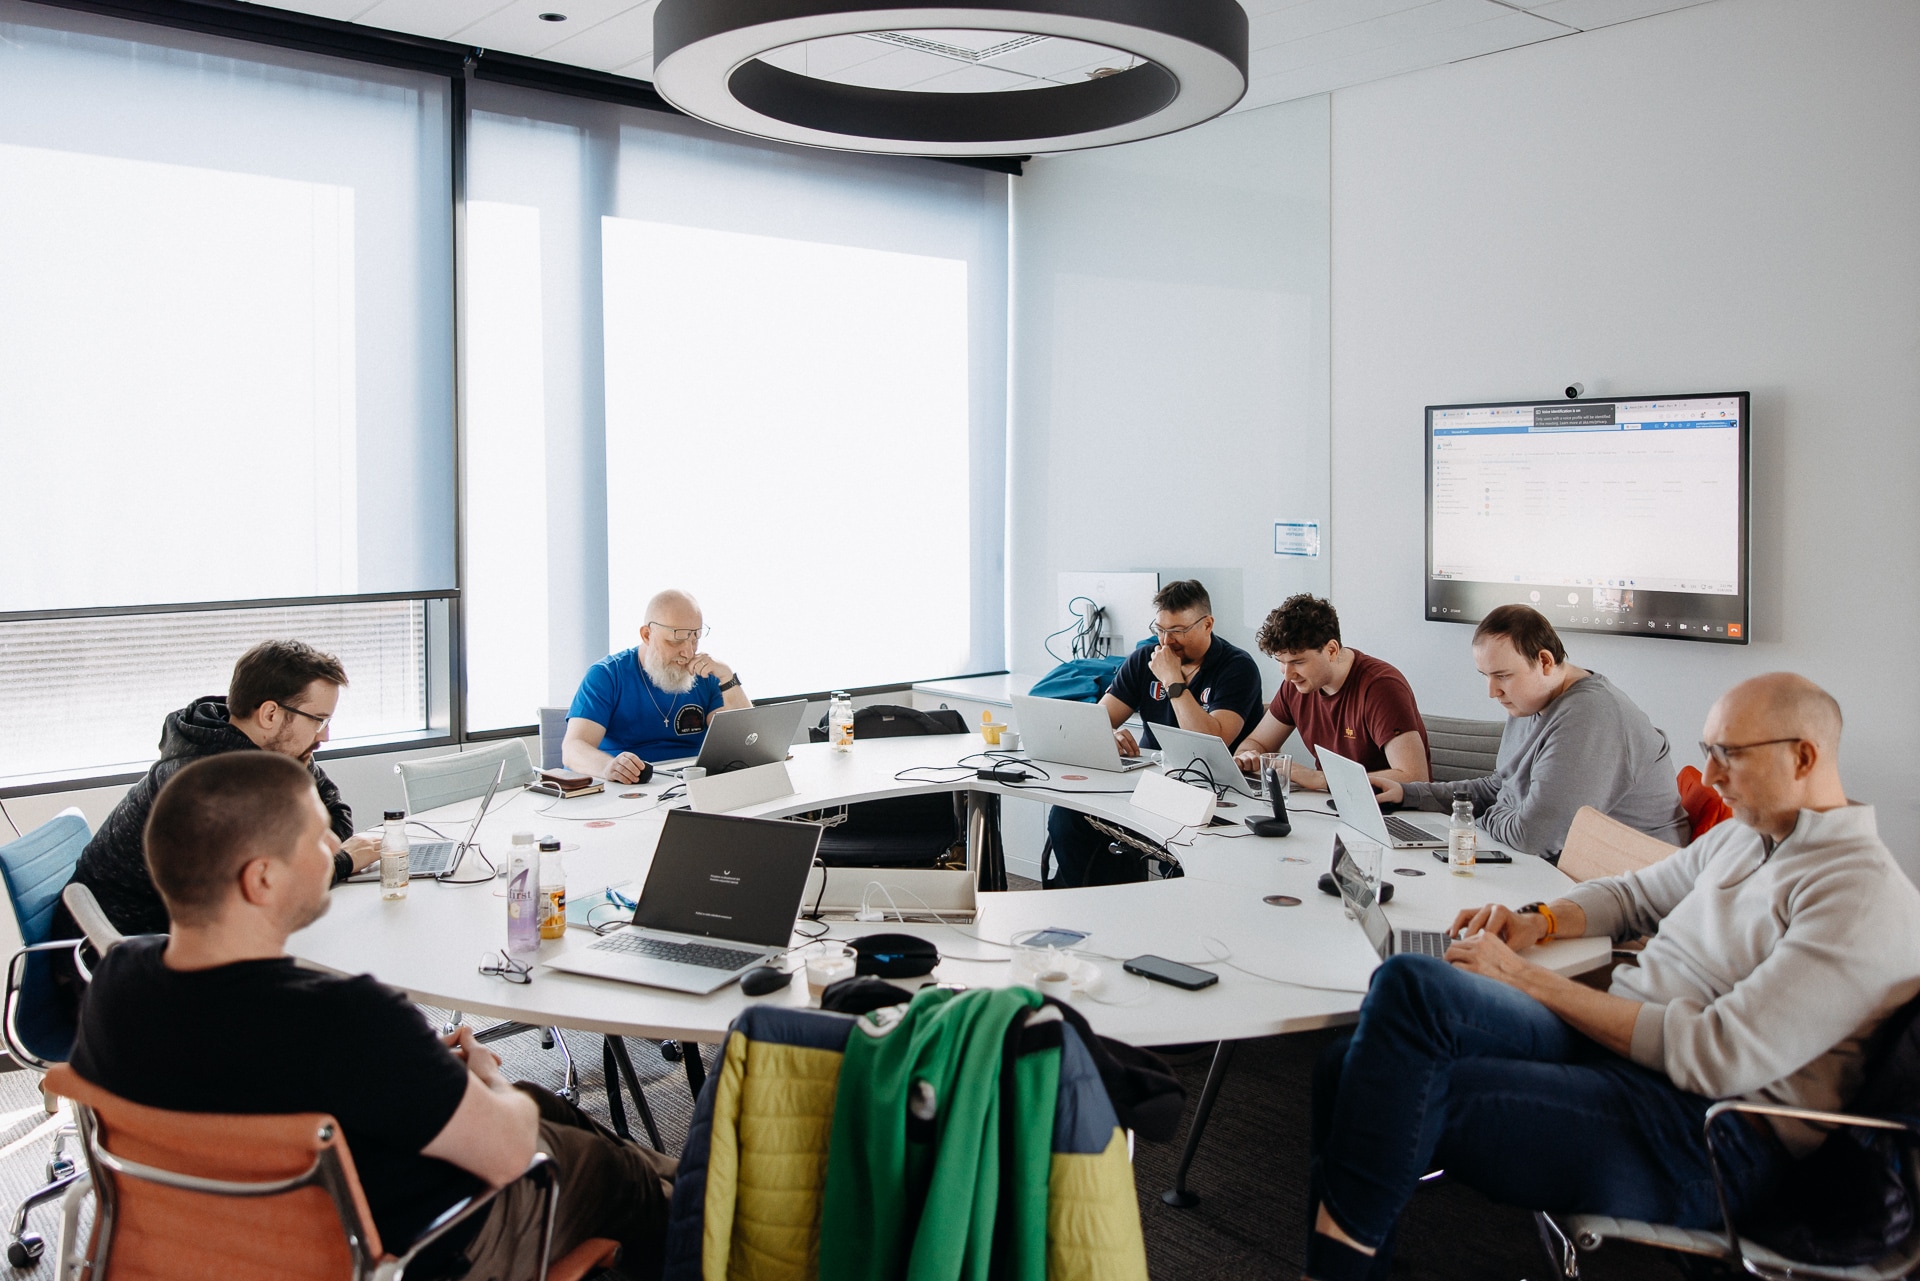
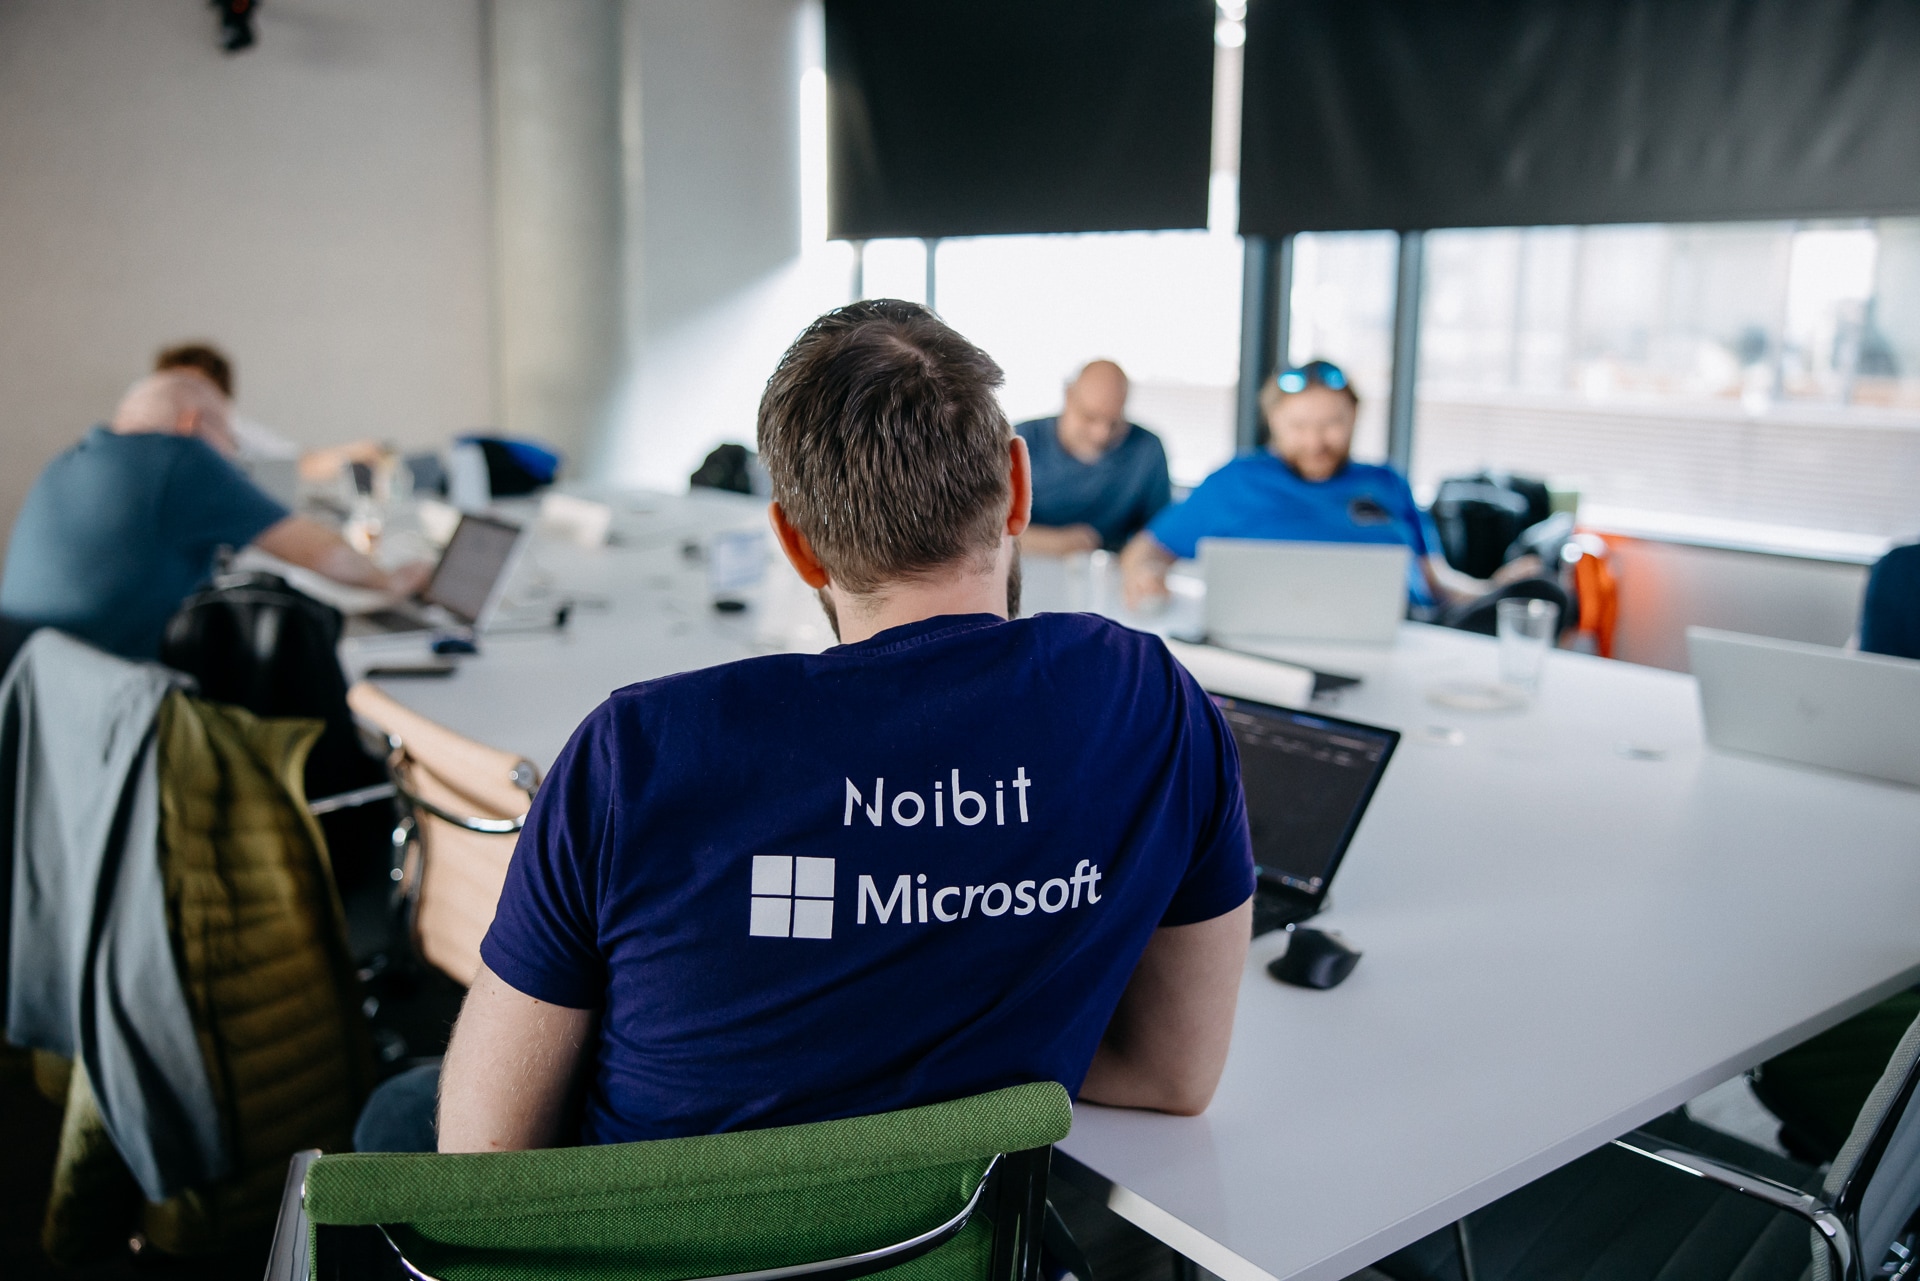
Dva dny intenzivního cvičení na jednom místě. Zázemí zajistíme u nás, u vás, nebo na místě dle dohody.
Scénáře z praxe
Scénáře z praxe
Žádný útok jsme nevymýšleli od stolu. Všechny vychází z incidentů, které jsme řešili u skutečných organizací.
Zkušení mentoři
Zkušení mentoři
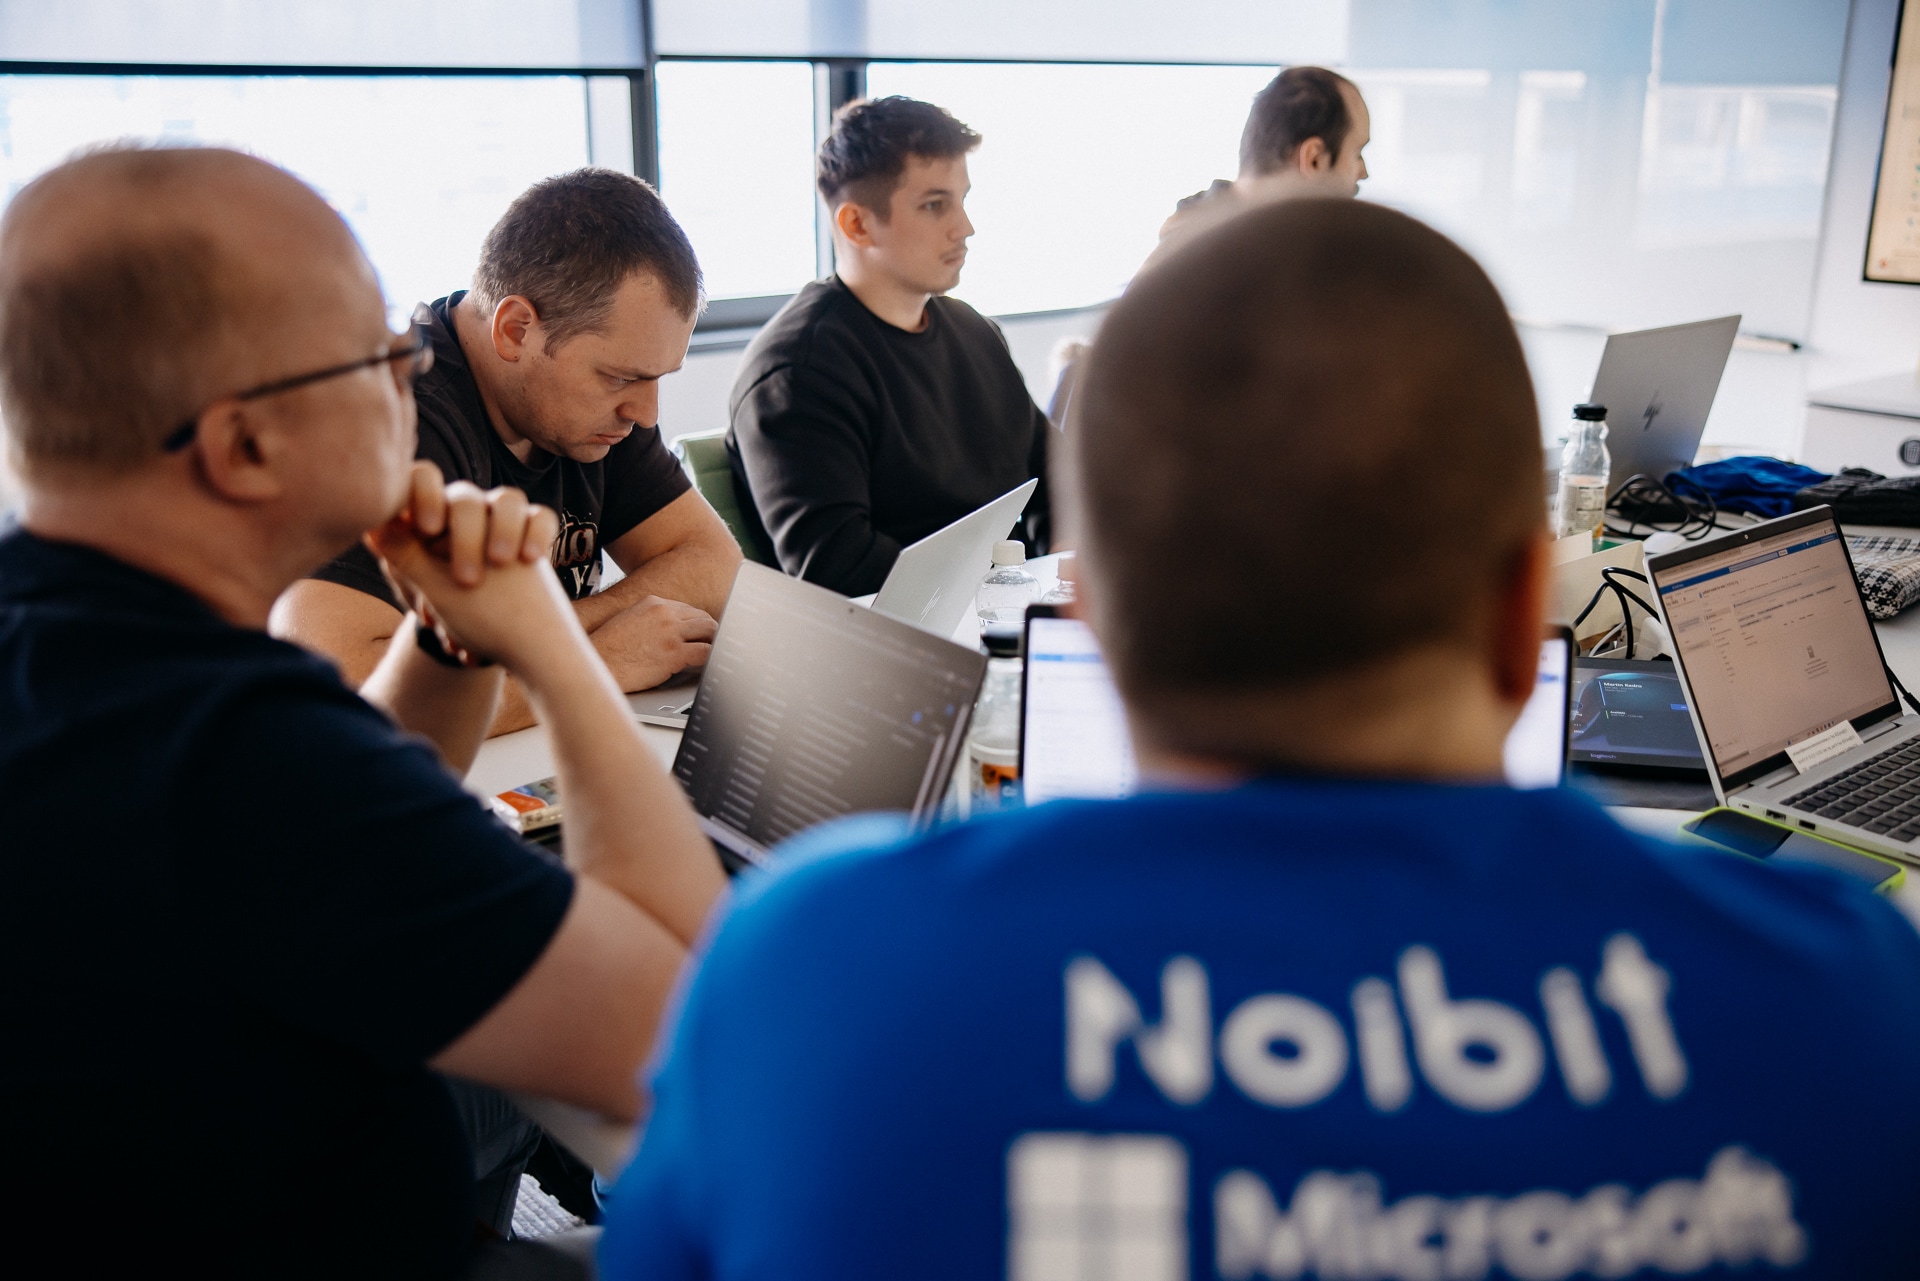
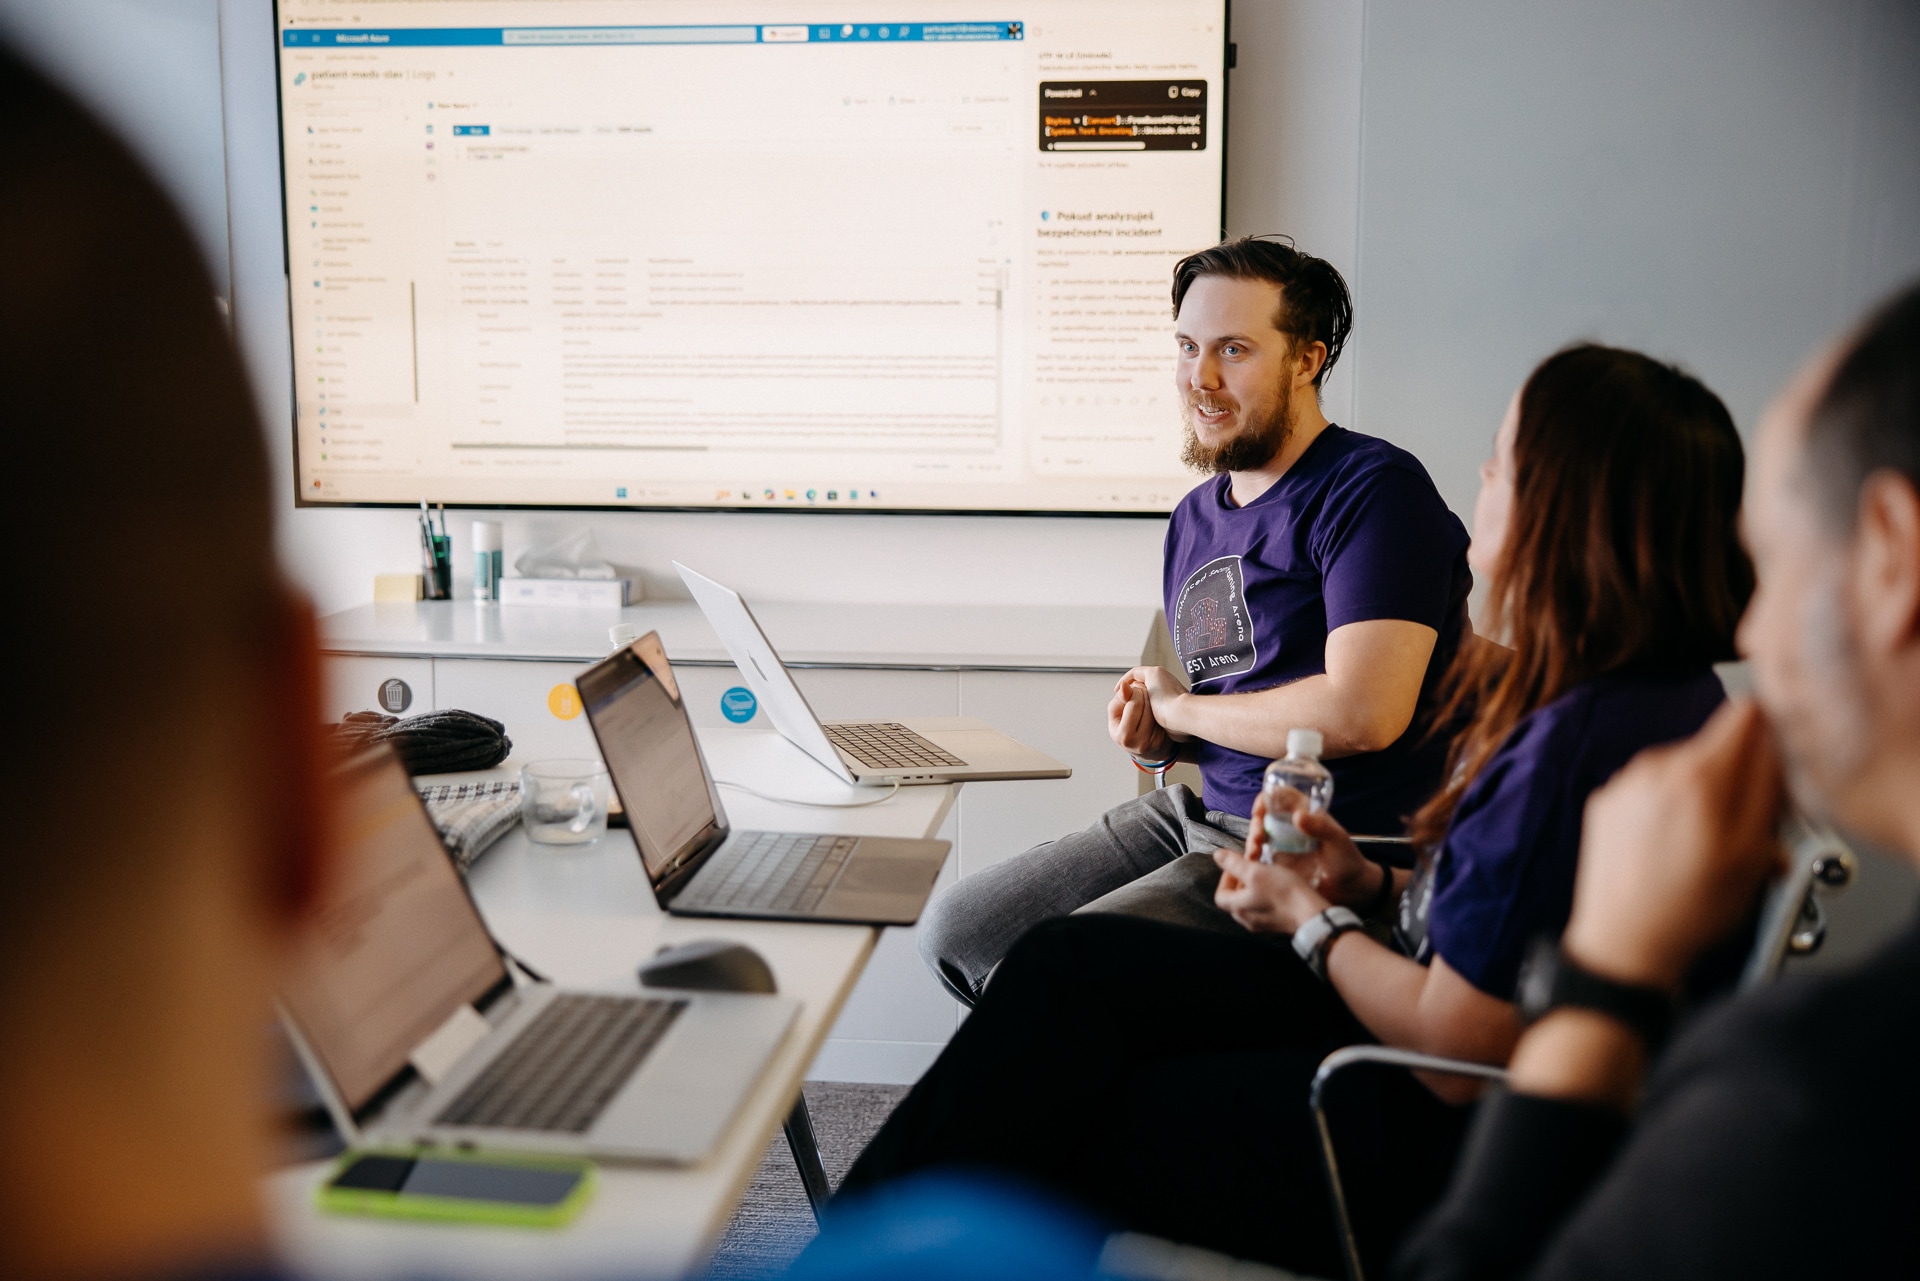
Když si nebudete vědět rady, pomohou vám naši seniorní konzultanti. Je lepší chybovat tady, než poprvé při skutečném incidentu.
Red Team na vaší straně
Naši útočníci jednají naživo a reagují na každý váš krok. Zavřete jim jednu cestu a začnou hledat jinou.
Živé prostředí
Živé prostředí
Prostředí, které bráníte, není prázdné. Uživatelé v něm pracují, posílají e-maily, klikají, kam nemají, a všimnou si, když jim něco vypnete.
Pro koho je NEST Arena určená

Pro týmy, které chtějí místo klasických školení a přednášek skutečnou praxi. Hands-on, naostro a proti živému útočníkovi.
Vedle odborníků na bezpečnost na NEST patří i IT support, DevOps a další lidé z IT.
Až začne hořet, budou se hodit všichni, kdo ví, co dělat.

SOC analytici
Threat Hunters
Specialisti reakce na incidenty
Analytici detekce hrozeb
IT profesionálové se zájmem o bezpečnost
Teamleadeři

Naučíte se vyšetřovat incidenty a pracovat s nástroji pro incident response. Hlavně ale získáte zkušenost, kterou většina lidí nasbírá až při skutečném útoku. Tedy pozdě.

Tip

Nemusíte být experti na všechno. Doporučujeme týmy s mixem zkušeností, od juniorů po seniory. Pokud někdo nezná konkrétní nástroj, mentor ho provede. Dá vám to zabrat, ale je to zábava. Potvrdí vám to každý, kdo NEST Arenu zažil na vlastní kůži.

Co vás čeká

Dva dny, během kterých se u bezpečnostních konzolí pořádně zapotíte. První hodiny vypadají jako běžný den ve vaší organizaci. Pak to přijde a od té chvíle se nezastavíte. Od prvních detekcí až po pokročilé scénáře.

Realistické simulace útoků
Scénáře postupně eskalují. Začínají jednoduchými technikami a končí metodami, které používají skutečné APT skupiny, od začátečníků až po státem podporované útočníky. Webshelly, credential dumping, C2 komunikace, lateral movement.
Čelíte tomu, s čím se organizace po celém světě potýkají každý den. Včetně té vaší.
Krátce po cvičení řešil jeden z účastníků rozsáhlý ransomwarový útok ve vlastní organizaci. Řekl nám, že NEST Arena byla těžší.
Řízený Threat Hunting & Detection Engineering
Nejen reagovat, ale i hledat. Naučíte se vytvářet a nasazovat vlastní detekční pravidla a aktivně vyhledávat stopy útočníka. Abyste ho našli dřív, než stihne napáchat škodu.
Purple Team — společná analýza
Po cvičení si sednete s naším Red Teamem. Ukáže vám, o co usiloval, kudy šel a proč zvolil právě tuhle cestu. Projdete spolu, co vaše obrana zachytila a co jí uniklo. Nikdo vás neznámkuje. Jde o to, abyste byli příště o krok napřed.
Podrobnosti předem nesdílíme, překvapení ke cvičení patří. Jeden až dva týdny před akcí vám na organizačním callu řekneme, s čím počítat. Bát se nemusíte, mentoři budou celou dobu s vámi.

Co si odnesete

Pravidla, dotazy a postupy, které si tu vyzkoušíte, si odvezete s sebou a nasadíte je hned druhý den v práci. Pár účastníků to udělalo ještě ten samý den v noci. Prý stejně nemohli spát.

Detekční pravidla
Detekční pravidla
KQL dotazy a detekční pravidla a principy osvojené během cvičení, které fungují.
Threat hunting strategie
Naučíte se hledat hrozby proaktivně. Dřív, než ony najdou vás.
Spolupráce Red & Blue
Pochopíte, jak útočník přemýšlí, a naučíte se předvídat jeho další kroky.
Honeytokeny & deception
Naučíte se rozmístit návnady, které útočníka prozradí ještě, než se dostane k cíli.
SIEM & XDR v praxi
SIEM & XDR v praxi
Vyzkoušíte si Microsoft Sentinel, Defender XDR a další nástroje tam, kde na nich záleží nejvíc: pod tlakem skutečného útoku.
Analýza kill chainu
Analýza kill chainu
Rozpoznáte techniky útočníka v každé fázi útoku, od prvního průniku po exfiltraci dat.

Živé prostředí

Celé cvičení probíhá v simulované infrastruktuře, která žije jako skutečná organizace. Zaměstnanci píšou e-maily, otevírají tikety, přihlašují se a dělají chyby, kterými občas nechtěně nahrají útočníkovi. Ten se mezitím přizpůsobuje vaší obraně. Věci se tu dějí, ať zasáhnete, nebo ne.

Cloud
Cloud
Azure a M365 — Sentinel, Defender Suite, EntraID, Security Copilot, Azure IaaS/PaaS, M365 tenant
On-premise
On-premise
Windows a Linux servery, Active Directory, stanice, mobilní zařízení, síťové firewally
IoT / OT / ICS
IoT / OT / ICS
Průmyslové systémy, SCADA, kamery, tiskárny, IoT zařízení, protokoly (Modbus)
Kompletní toolset a infrastruktura ▸
Microsoft Sentinel SIEM · Defender for Endpoint · Defender for Cloud Apps · Defender for Office 365 · Defender for Identity · Defender for Cloud · Defender for IoT/OT · Security Copilot · EntraID · Azure IaaS & PaaS · Intune · Web Application Firewally · síťové firewally · Active Directory · a další

Praktické informace

Jaké jsou požadavky na účastníky?▸

Hlavně chuť se učit. Všechno znát nemusíte. Co nebudete vědět, vám vysvětlíme a na místě si to vyzkoušíte. Doporučujeme sestavit týmy s různou úrovní zkušeností, ať se navzájem doplňujete.

Zvládne NEST Arenu i méně zkušený tým?▸

Ano. Průběh přizpůsobujeme týmům, které zrovna brání, takže tempo i náročnost upravujeme za pochodu. Žádné dva běhy proto nejsou stejné. A když se zaseknete, pomohou vám naši mentoři.

Jaké znalosti a nástroje se hodí?▸

Pomůže, když se v týmu orientujete v SOC analýze a incident response, v SIEM (ideálně Microsoft Sentinel), v EDR/XDR (ideálně Microsoft Defender XDR), v Active Directory a v Microsoft Entra ID. Nemusí to ale umět každý. Stačí, když to pokryjete jako tým.

Musím se připravit předem?▸

Není to nutné. Před cvičením vám pošleme dokument Technical Skills Expectations s doporučením, co si případně oprášit. Domácí úkoly ale nečekejte.

Jakou techniku potřebuji?▸

Stačí vlastní notebook, Wi-Fi na místě zajistíme. Do cvičného prostředí se připojíte přes VDI, takže potřebujete jen klienta Remote Desktop (Windows/macOS), nebo prohlížeč s podporou HTML5.

Kde se cvičení koná?▸

U vás, u nás v Noibitu, nebo kdekoli jinde. Prostředí běží na naší infrastruktuře (v cloudu i on-premise), takže na místě stačí samostatná místnost pro každý tým a stabilní internet.

Kolik lidí se může zúčastnit?▸

Ideálně čtyři týmy po 4–6 lidech. Pokud vás je víc, domluvíme se na řešení na míru.

Dají se scénáře přizpůsobit naší organizaci?▸

Ano. Pokud se domluvíme s dostatečným předstihem, připravíme scénář na míru, nebo do cvičení zapojíme to, co potřebujete procvičit.

Kdo za NEST Arenou stojí

Jsme bezpečnostní tým, který denně chrání organizace po celém světě. Každý den monitorujeme, detekujeme a reagujeme na reálné hrozby. To, co v NEST Areně zažijete, vychází z incidentů, které řešíme v ostrém provozu.

Microsoft Partner of the Year
Microsoft Partner of the Year CZ 2025
Ocenění za excelenci v Microsoft Security řešeních.
Člen MISA
Člen MISA · Exkluzivní MSSP pro CZ/SK
Microsoft Intelligent Security Association. Jediný Microsoft Managed Security Service Provider pro Česko a Slovensko.
SOC monitoring ve 30+ zemích
Reálné zkušenosti z nepřetržitého provozu. Ne teorie — praxe.
4,7/5
★★★★★
Průměrné hodnocení účastníků

Jak by si váš tým vedl naostro?

Zjistěte to dřív, než to za vás zjistí skutečný útočník. Napište nám a domluvíme termín, místo, který vám dává smysl.